
Penulis: Irvan Gunawan
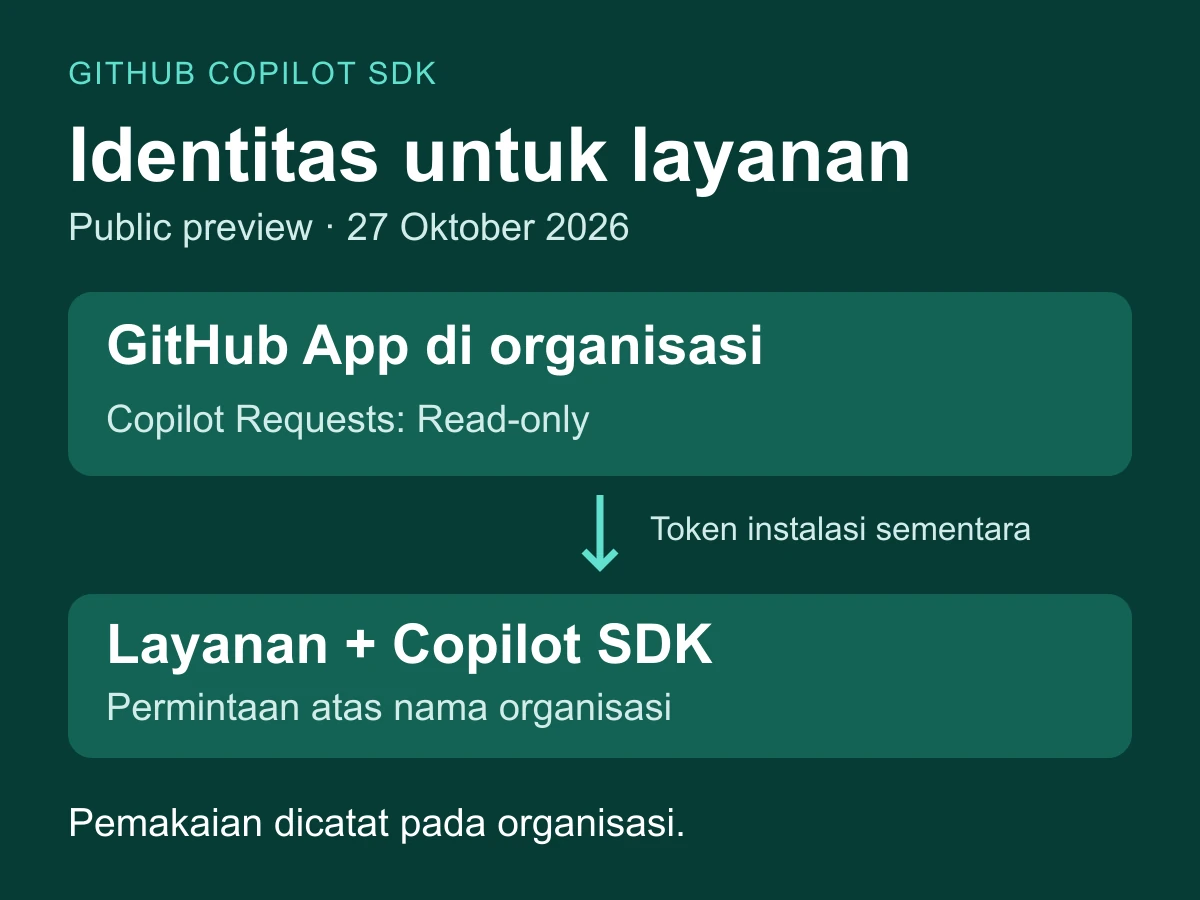
GitHub Copilot kini menguji autentikasi server-to-server untuk GitHub App yang dipasang pada organisasi. Dalam pengumuman 27 Oktober 2026, statusnya adalah public preview. Layanan dan agent yang memakai Copilot SDK dapat mengirim permintaan atas nama organisasi tanpa bergantung pada kredensial pengguna yang sedang login.
Ini relevan untuk developer yang membangun otomasi berjalan di server. Identitas pemanggil dapat mengikuti aplikasi yang dikelola organisasi, sementara akses model dan pemakaiannya tetap mengikuti kebijakan organisasi tersebut.
Kenali tiga komponen utamanya
- GitHub organization: ruang bersama untuk mengelola anggota, repository, dan kebijakan kerja.
- GitHub App: integrasi yang dipasang dengan izin tertentu pada organisasi.
- Copilot SDK: perangkat pengembangan untuk memakai kemampuan Copilot di dalam aplikasi atau layanan buatan developer.
Contoh penggunaannya adalah layanan internal yang membantu menyiapkan draf penjelasan perubahan kode. Tim dapat memberi layanan tersebut identitas aplikasi, lalu meninjau akses dan pemakaiannya bersama administrator. Ini contoh rancangan penggunaan, bukan hasil pengujian sebuah implementasi.
Token sementara tetap perlu diperbarui
Untuk layanan di luar GitHub Actions, dokumentasi autentikasi SDK menjelaskan penggunaan GitHub App dengan izin organisasi Copilot Requests yang diatur ke Read-only. Organisasi perlu mendukung permintaan Copilot dari instalasi aplikasi tersebut.
Layanan memakai installation access token, yaitu token akses milik instalasi aplikasi. Masa berlakunya satu jam. Integrasi perlu menerbitkan token baru sebelum kedaluwarsa dan memperbarui proses SDK/runtime sesuai cara integrasinya. Jadi, merancang pembaruan token adalah bagian dari penerapan di server.
GitHub Actions mempunyai jalur tersendiri dengan GITHUB_TOKEN bawaan dan kebijakan yang sesuai. Ikuti bagian dokumentasi yang cocok dengan tempat layanan dijalankan; jangan menyalin konfigurasi dari jalur autentikasi lain begitu saja.
Izin Read-only tetap dapat menimbulkan pemakaian berbayar
Panduan pengelolaan aplikasi menegaskan bahwa izin tersebut mengizinkan permintaan yang mengonsumsi kredit AI organisasi. Pemakaian dikaitkan dan ditagihkan kepada organisasi pemilik instalasi.
Pengaturan ini tersedia untuk pengelola organisasi dengan Copilot Business atau Enterprise. Cakupannya adalah instalasi pada organisasi; instalasi akun personal dan enterprise tidak memakai metode yang sama. Batas anggaran berlaku pada tingkat organisasi, bukan anggaran terpisah untuk setiap aplikasi.
Administrator dapat meninjau izin, kebijakan model, dan kontrol pemakaian. Jika anggaran memang harus menghentikan permintaan saat tercapai, periksa opsi penghentian pemakaian; notifikasi anggaran saja tidak menghentikan pengeluaran.
Checklist sebelum dipakai di layanan internal
- Tentukan organisasi yang akan menerima atribusi dan tagihan pemakaian.
- Periksa izin organisasi serta repository yang diminta aplikasi.
- Siapkan penggantian token dan penanganan permintaan yang gagal karena autentikasi.
- Uji pada alur terbatas sebelum memberi agent pekerjaan yang lebih luas.
- Simpan token sebagai kredensial rahasia; hindari menaruhnya di repository, log, atau screenshot.
Public preview berarti fiturnya masih dapat berubah. Gunakan dokumentasi terbaru ketika menerapkan integrasi, terutama untuk batas dukungan dan pengelolaan akses aplikasi.
How useful was this post?
Click on a star to rate it!
Average rating / 5. Vote count:
No votes so far! Be the first to rate this post.

