
Penulis: Irvan Gunawan
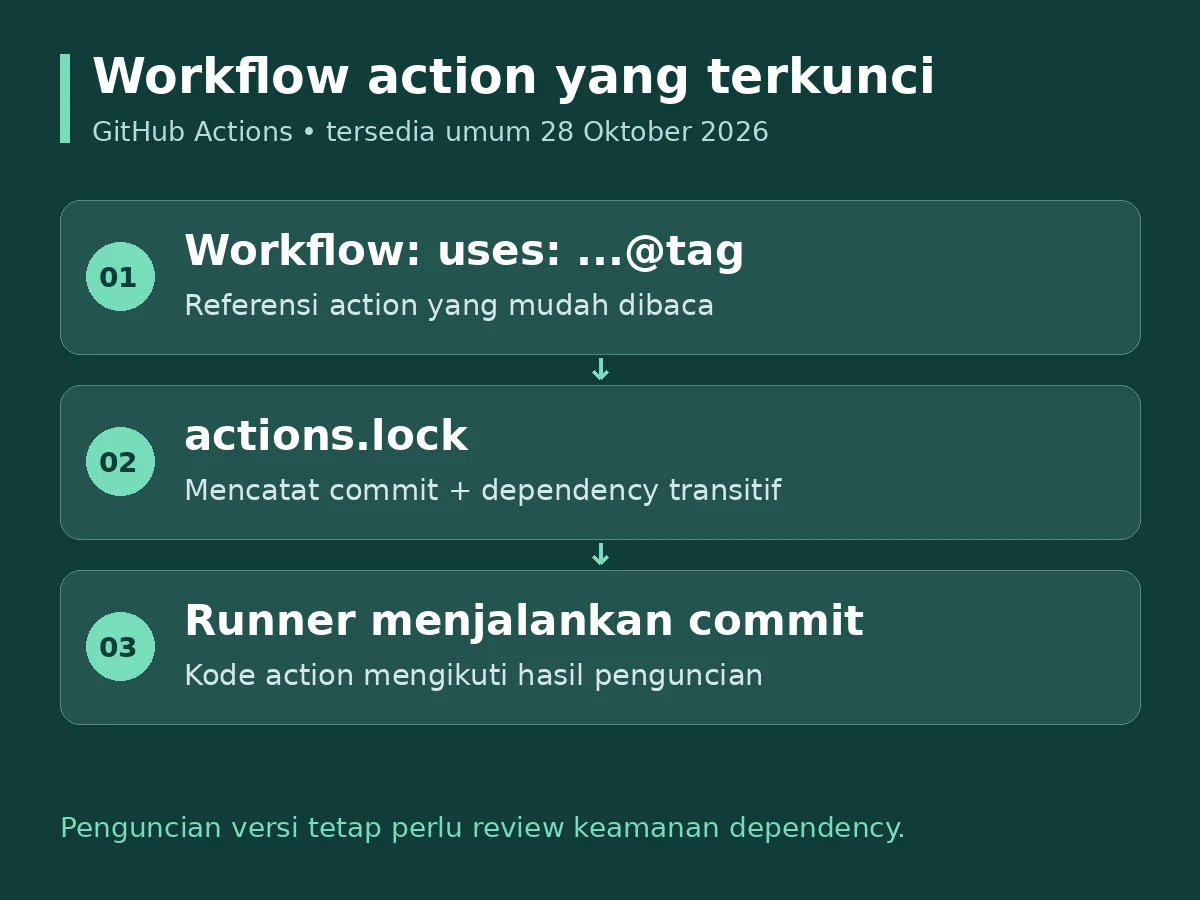
Workflow lockfile membantu GitHub Actions menjalankan versi action yang sudah dikunci, meskipun tag atau branch asalnya bergerak. GitHub mengumumkan ketersediaan umum fitur ini pada 28 Oktober 2026 untuk Free, Team, GitHub Enterprise Cloud, dan Enterprise Cloud dengan data residency.
Ini relevan jika project Anda memakai GitHub Actions untuk menjalankan test, build, atau deploy otomatis.
Masalah apa yang dibantu diselesaikan?
Action adalah komponen yang dipanggil oleh workflow. Referensi seperti uses: octo-org/deploy-action@v3 pada contoh dokumentasi GitHub menunjuk sebuah tag. Tag atau branch dapat berpindah ke commit lain. Commit sendiri adalah rekaman perubahan kode yang memiliki pengenal tertentu.
File .github/workflows/actions.lock mencatat commit action yang akan dijalankan. Cakupannya juga meliputi dependency transitif, yaitu action lain yang dipakai oleh action tersebut. File ini dibuat oleh tool, bukan ditulis manual.
Bayangkan Anda meninjau satu versi action saat membuat workflow. Lockfile membantu mempertahankan pilihan commit itu untuk eksekusi berikutnya, sehingga perpindahan tag tidak diam-diam mengganti kode action yang berjalan.
Cara mulai pada repository percobaan
Anda memerlukan GitHub CLI dan akses yang sesuai ke repository. Dari checkout repository, panduan setup resmi memberikan alur berikut:
- Pasang ekstensi resmi dengan
gh extension install github/gh-actions-lock. - Untuk mencoba satu workflow, jalankan
gh actions-lock .github/workflows/ci.yml; sesuaikan path dengan file Anda. - Periksa seluruh diff sebelum commit. Tool dapat memperbarui lockfile sekaligus memperjelas referensi
usesdi workflow. - Jalankan workflow percobaan dan tinjau hasilnya sebelum menerapkan pola yang sama ke workflow deploy.
Untuk pemeriksaan tanpa menulis file, ekstensi menyediakan gh actions-lock --verify. Perintah itu tetap memakai jaringan. Mode --verify-local bekerja offline, tetapi hanya memeriksa cakupan entri; ia tidak memverifikasi asal dependency. Perbedaan ini dijelaskan dalam repository resmi ekstensi.
Lockfile tidak menggantikan review dependency
Catatan rilis GitHub menegaskan bahwa mengunci dependency tidak menentukan apakah dependency itu aman. Tetap tinjau kode serta perubahan commit sebelum menyetujuinya.
Panggilan reusable workflow melalui jobs.<job_id>.uses tidak dipin oleh lockfile pemanggil; gunakan full commit SHA untuk referensinya. Lockfile juga tidak mengunci input lain seperti secrets atau image runner. Jadi, periksa batas cakupan ini ketika menyusun aturan CI/CD, yaitu proses integrasi dan pengiriman kode otomatis.
Informasi diperiksa pada 30 Oktober 2026. Petunjuk ini bukan klaim bahwa workflow produksi Anda telah diuji atau diamankan.
How useful was this post?
Click on a star to rate it!
Average rating / 5. Vote count:
No votes so far! Be the first to rate this post.

