
Penulis: Irvan Gunawan
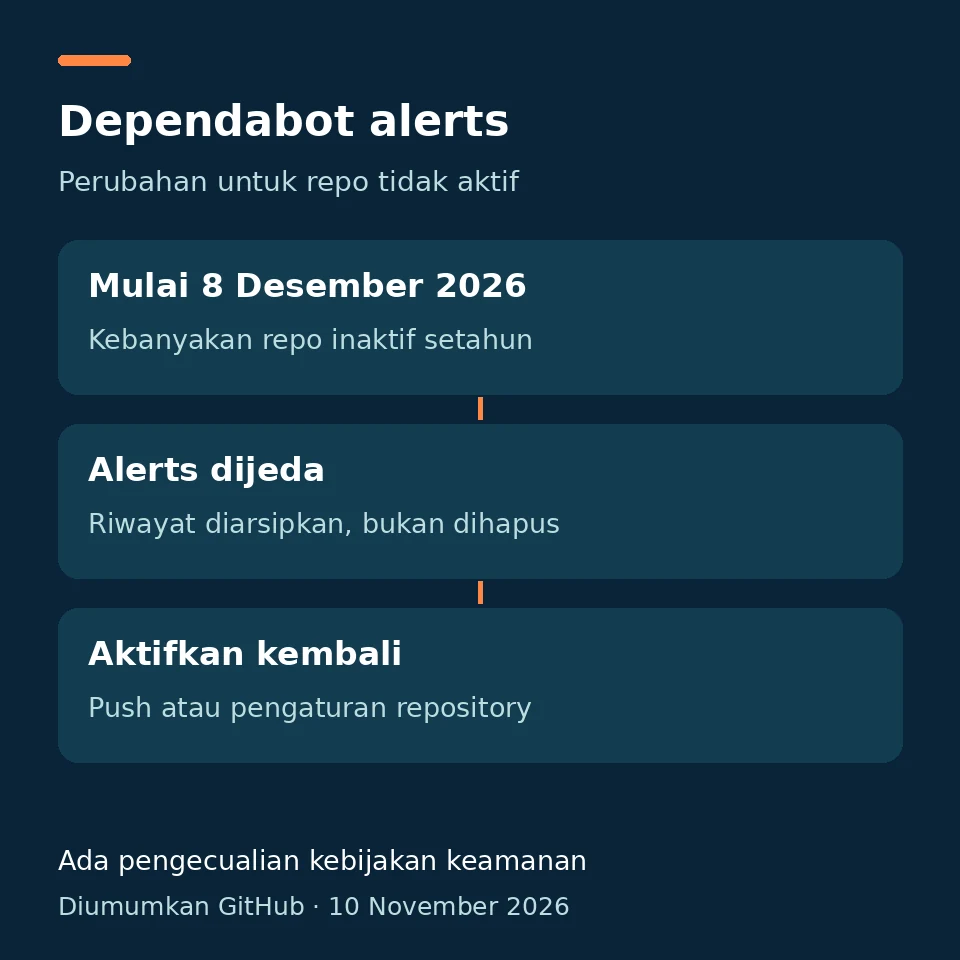
Mulai 8 Desember 2026, GitHub akan mematikan Dependabot alerts pada kebanyakan repository yang tidak memiliki aktivitas selama setahun. Perubahan ini diumumkan 10 November. Saat artikel ini diperiksa pada 13 November, tanggal penerapannya masih akan datang.
Pengumuman resmi GitHub menjelaskan bahwa alert yang sudah ada akan diarsipkan, bukan dihapus. Kebijakan mencakup semua plan di GitHub.com dan GitHub Enterprise Cloud dengan data residency, tetapi tidak berlaku pada GitHub Enterprise Server.
Apa yang dihitung sebagai aktivitas?
- Push ke branch atau tag mana pun.
- Pembuatan repository.
- Mengaktifkan Dependabot alerts.
Push akan mengaktifkan alerts kembali secara otomatis. Pemilik juga bisa mengaktifkannya lewat pengaturan repository; alert yang diarsipkan dipulihkan dan hitungan setahun dimulai lagi. Ada pengecualian untuk konfigurasi keamanan yang diwajibkan serta kebijakan enterprise tertentu yang disebut dalam pengumuman.
Repo jarang diubah belum tentu tidak dipakai
Contohnya, kamu punya script laporan yang masih dijalankan setiap akhir bulan, tetapi kodenya tidak berubah. Kebiasaan menjalankan script bukan alasan untuk langsung berasumsi repository akan dianggap aktif. Cocokkan dengan daftar aktivitas GitHub, lalu tentukan siapa yang bertanggung jawab memeriksa statusnya.
Jangan membuat commit kosong hanya untuk memberi kesan project terawat. Yang perlu ditinjau adalah apakah aplikasi masih digunakan, dependency-nya masih sesuai, dan ada orang yang menerima serta menindaklanjuti peringatan.
Bedakan alert dan usulan pembaruan
Dokumentasi Dependabot alerts menjelaskan bahwa fitur ini memberi informasi tentang dependency dengan kerentanan yang diketahui. Alert dapat mencantumkan file terdampak, tingkat keparahan, dan versi perbaikan ketika tersedia. Fitur ini tidak mendeteksi seluruh masalah keamanan.
Ini berbeda dari PR pembaruan versi paket yang dibahas dalam artikel dukungan Dependabot untuk Python 3.15. Adanya PR bukan bukti bahwa semua alert aktif, dan tidak adanya alert bukan jaminan aplikasi aman.
Yang bisa disiapkan sebelum tanggal penerapan
- Daftar repository yang aplikasinya masih dipakai, termasuk project kecil dan script pribadi.
- Periksa status Dependabot alerts bersama pemilik repository.
- Tentukan penanggung jawab dan jadwal peninjauan dependency.
- Uji perubahan paket sebelum digabungkan ke project yang masih digunakan.
Untuk akun organisasi, konfirmasikan kebijakan keamanan kepada pengelola. Jangan mengubah aturan enterprise hanya untuk menyamakan tampilan dengan akun personal.
How useful was this post?
Click on a star to rate it!
Average rating / 5. Vote count:
No votes so far! Be the first to rate this post.

