
Penulis: Irvan Gunawan
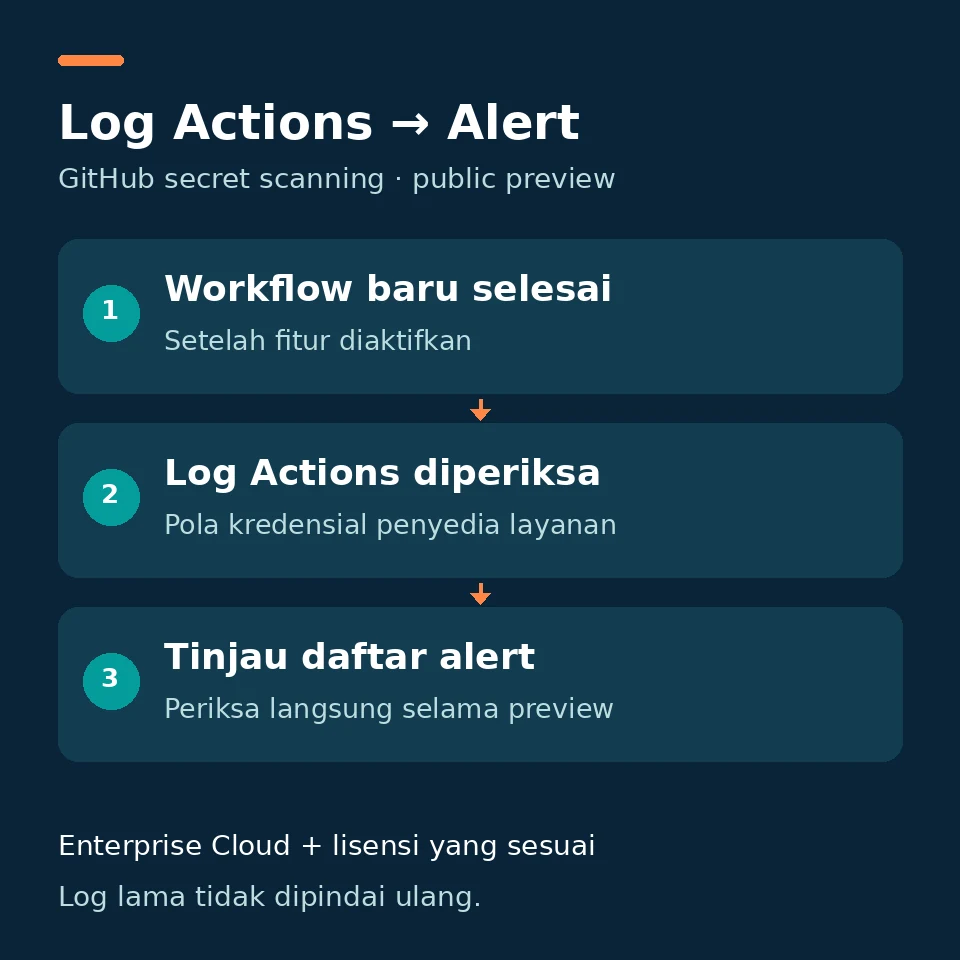
GitHub mulai menguji secret scanning pada log GitHub Actions dalam public preview, diumumkan 9 November 2026. Secret adalah kredensial sensitif, misalnya API key atau token. Log workflow mencatat proses otomatis seperti test dan deploy; kredensial bisa ikut tercetak ketika konfigurasi bermasalah.
Siapa yang bisa mencoba?
Menurut pengumuman GitHub, preview tersedia untuk Enterprise Cloud dengan GitHub Secret Protection atau GitHub Advanced Security, termasuk GHE.com. Fitur ini tidak otomatis tersedia untuk semua akun.
Enterprise owner dapat membuka enterprise settings > Policies > Advanced Security, lalu mengaktifkan Secret scanning for Actions workflow logs pada kebijakan All repositories. Secara default fitur dinonaktifkan; repositori juga harus memiliki secret scanning aktif dengan lisensi yang sesuai.
Hasilnya muncul di mana?
Setelah workflow baru selesai, log diperiksa untuk pola kredensial dari penyedia layanan. Temuan masuk ke daftar secret scanning alerts repositori dengan tautan menuju log. Selama preview, temuan dari log tidak mengirim notifikasi, jadi daftar alert perlu diperiksa langsung.
Pemindaian hanya mencakup run yang selesai setelah fitur diaktifkan. Log lama tidak diperiksa ulang. Pola generik, pola buatan sendiri, deteksi berbasis AI, serta secret yang sudah disamarkan Actions tidak termasuk cakupannya.
Kalau token benar-benar tercetak, apa langkah berikutnya?
Panduan keamanan GitHub Actions mengingatkan bahwa penyamaran otomatis tidak selalu berhasil. Jika secret tampil tanpa disamarkan, hapus log yang terpapar dan rotasi kredensialnya. Rotasi berarti mengganti kredensial lama dengan yang baru; menghapus baris output saja belum menonaktifkan token lama.
Periksa juga perintah atau tool yang mencetaknya. Contohnya, output debugging yang menampilkan variabel konfigurasi perlu ditinjau sebelum workflow dijalankan lagi. Jangan menyalin nilai token ke issue, screenshot, atau chat untuk menjelaskan masalah.
Untuk memilah temuan, dokumentasi evaluasi alert menjelaskan status validitas kredensial. Status unknown berarti belum dapat dipastikan, bukan bukti token sudah tidak berlaku.
Jika project juga memakai workflow lockfile, tetap tangani pengelolaan secret secara terpisah. Mengunci versi action tidak mengatur apa yang dicetak oleh proses deploy.
How useful was this post?
Click on a star to rate it!
Average rating / 5. Vote count:
No votes so far! Be the first to rate this post.

